一句話結論
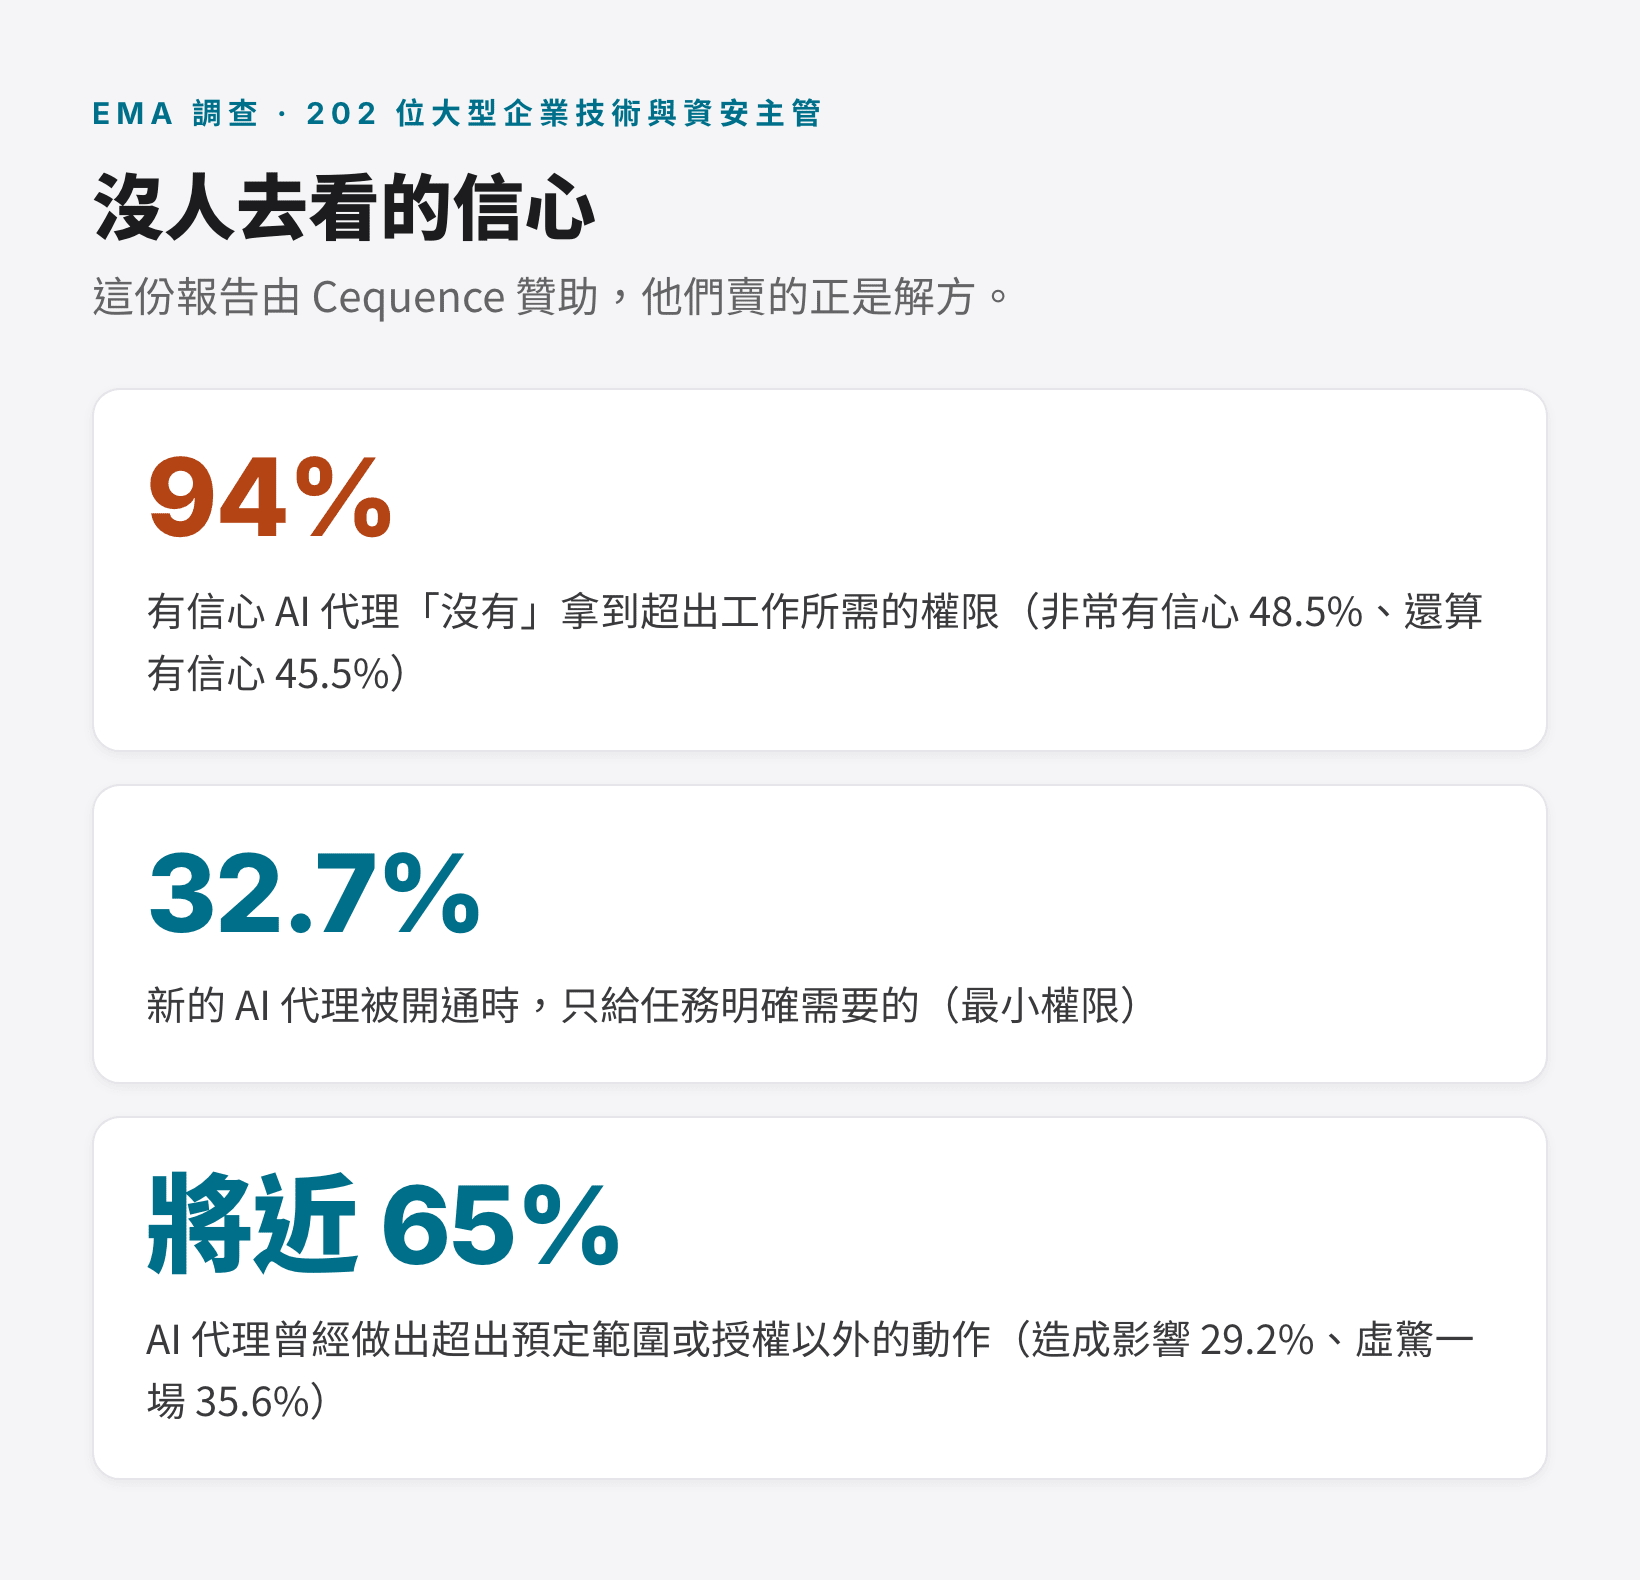
一份八月發布的調查問了 202 位大型企業的技術與資安主管:94% 有信心「我們的 AI 代理沒有拿到超過工作所需的權限」,但同一批人裡,真正照最小權限發權限的只有 32.7%。兩個數字中間那 61 個百分點,就是他們有 65% 的人已經遇過 AI 代理做出範圍外動作的原因。這篇不是要你怕 AI 代理,是要你在公司開始讓 AI 自己去做事之前,先想清楚一件事:權限是誰給的、什麼時候檢查、出事後查得到嗎。
先說清楚我在講的「AI 代理」是什麼,因為這個詞最近被用得很鬆。
不是你在對話框裡問 ChatGPT 一句話那種。是你把工具、帳號、系統權限交給它,讓它自己規劃、自己執行多個步驟的那種——幫你重設密碼、幫你開單、幫你去 CRM 撈資料再寄信出去、幫你把報表塞進資料庫。它會實際動到東西,不只是吐一段字給你看。
這件事在台灣企業已經開始了。我在課堂上愈來愈常聽到「我們資訊部門在試 AI 自動處理工單」「我們用 AI 接了內部系統」。所以八月這份調查我讀得很仔細。
那兩個數字:94% 和 32.7%
調查機構是 EMA(Enterprise Management Associates),美國一家 1996 年成立的 IT 研究顧問公司。報告叫《Agents Without Guardrails》,2026 年 8 月發布,樣本 202 位大型企業的技術與資安主管。
先講立場:這份報告是 Cequence 出錢贊助的——一家賣 AI 代理與 API 安全產品的廠商。所以它的結論指向「你需要即時管控」並不意外。我下面引用的全部是問卷的原始百分比,不是報告的推論句,你可以自己判斷。
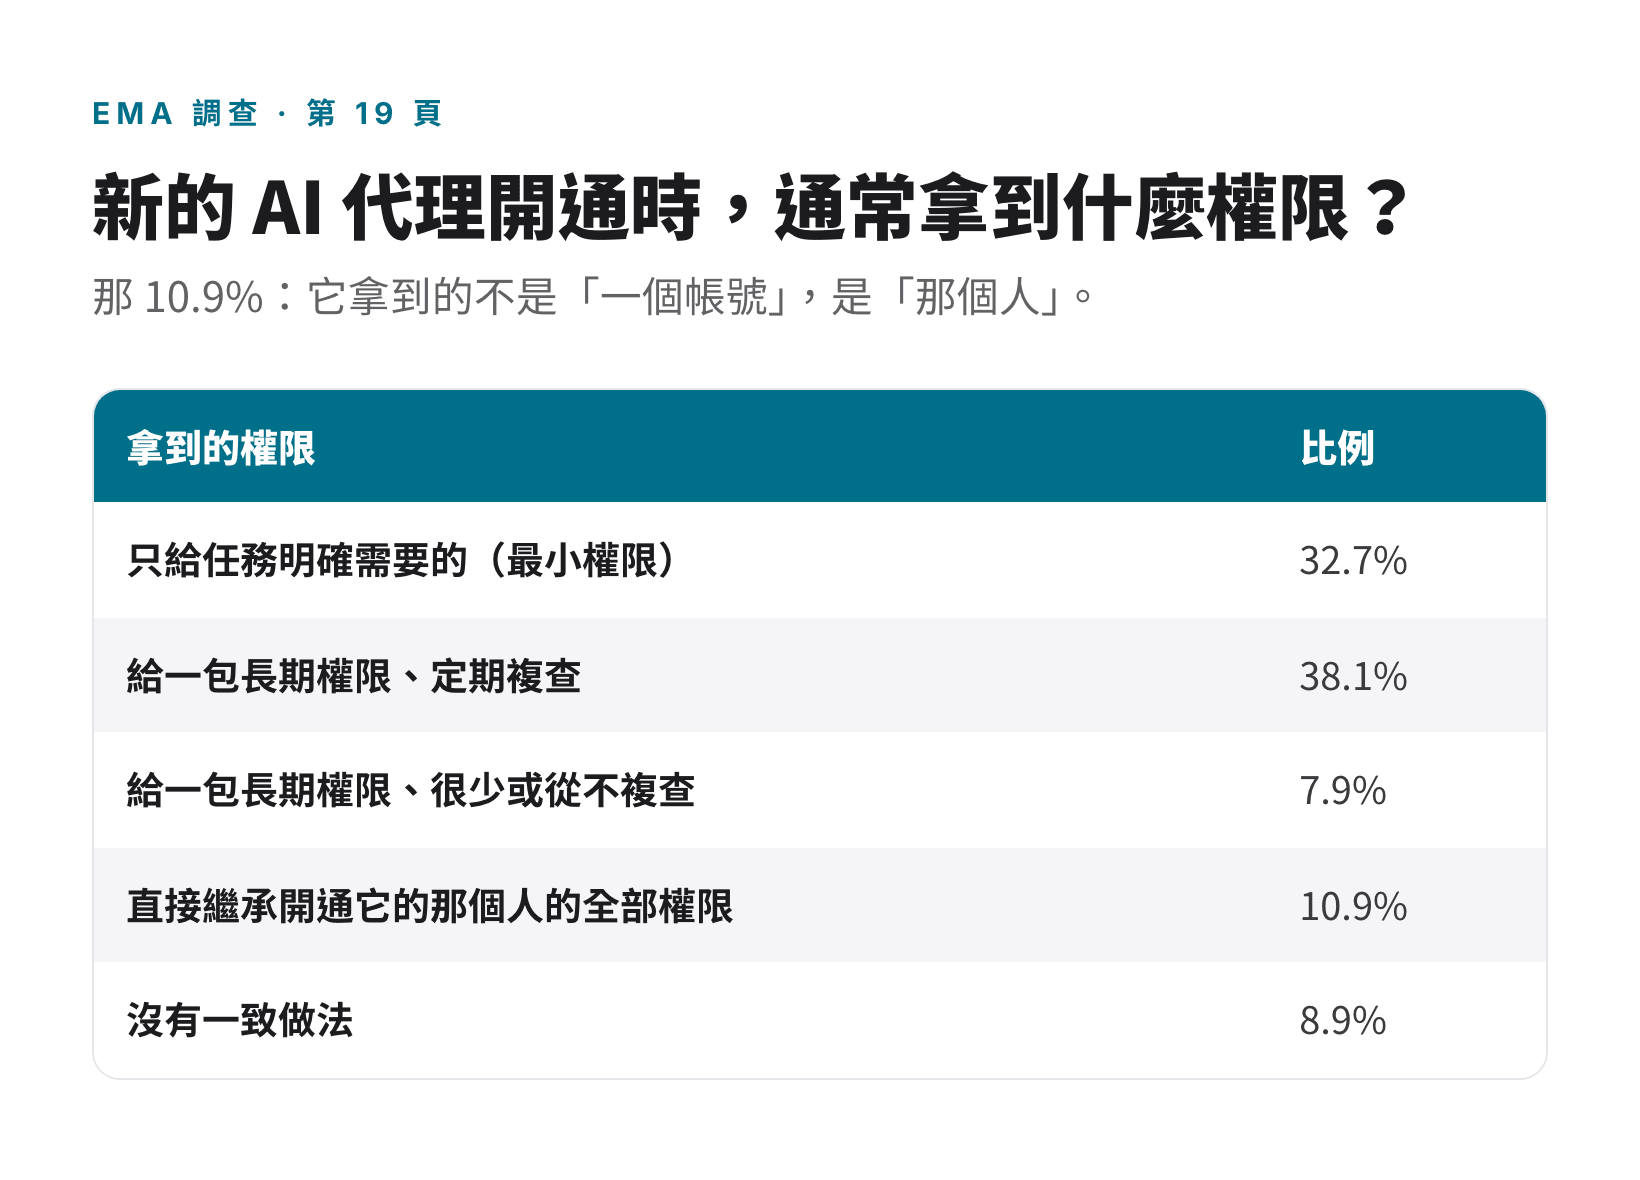
報告裡最有意思的一組對照在第 19 頁:
問:你有多大信心,你們的 AI 代理「沒有」拿到超出工作所需的權限?
非常有信心 48.5%、還算有信心 45.5%——合計 94%。
問:一個新的 AI 代理被開通時,通常拿到什麼權限?
只給任務明確需要的(最小權限)32.7%;給一包長期權限、定期複查 38.1%;給一包長期權限、很少或從不複查 7.9%;直接繼承開通它的那個人的全部權限 10.9%;沒有一致做法 8.9%。
同一批人。信心 94%,實際 32.7%。
我把這叫做「沒人去看的信心」。它不是說謊,是因為沒有人真的去查過,所以感覺一直是好的。報告自己也點出這個機制:覺得沒問題的組織,就不會去找證據證明有問題、不會投資監控、不會做權限盤點——因為「感覺不需要」。
那個 10.9% 特別值得停一下。「代理繼承開通者的全部權限」——如果是資訊主管開通的,那個 AI 代理現在的權限跟資訊主管一樣大。它不是拿到「一個帳號」,它拿到的是「那個人」。
結果:65% 已經出過事,只是沒人講
報告問了:據你所知,貴公司的 AI 代理曾經做出超出預定範圍或授權以外的動作嗎?
| 回答 | 比例 |
|---|---|
| 有,而且造成可衡量的影響(資料外洩/財務/營運中斷/商譽) | 29.2% |
| 有,但有攔下來、沒有實質損害(虛驚一場) | 35.6% |
| 據我所知沒有 | 34.2% |
| 不確定 | 1.0% |
前兩項加起來將近 65%。這個數字為什麼你沒在新聞上看過?因為通報義務綁的是結果,不是 AI。個資外洩要通報;但一個代理越了權、被攔下來、沒外洩——多數企業沒有對外公開的義務(金融業、關鍵基礎設施另有內部通報規定,但那不會上新聞)。
那 35.6% 的虛驚,就是這樣消失的。所以它不是罕見,是不可見。
更難看的是發現與止血的速度:
- 只有 32.2% 能靠自動化機制在幾分鐘內偵測並攔停。
- 54.5% 要「幾小時」——監控看得到,但要人工介入才停得下來。
- 3.5%(202 家裡的 7 家)是客戶或外部夥伴先通知他們的。等於事情已經跑到公司外面了,內部還沒發現。
- 事後回溯:46% 沒辦法輕鬆且完整地拉出某一個 AI 代理過去 30 天做過哪些動作(33.2% 要花大量人工,11.9% 只有部分有記錄)。
把這幾個數字擺在一起看,畫面很清楚:AI 代理用機器速度做事,公司用人的速度追。一個接在客服或工單流程上的代理,在「行為異常」到「有人按下暫停」之間的那幾小時,可以做幾百個動作。
為什麼會這樣:權限是在錯的時間檢查的
報告給的解釋我認為是整份最有價值的一句:只有 34.2% 的企業是在「代理要做這個動作的當下」才判斷它有沒有權限。其餘的靠的是開通時設定好、之後就一直在的長期權限。
這是會滾雪球的。一個代理為了某個任務拿到客戶資料庫的存取權,這個權限之後每一個任務都還在,不管那些任務需不需要。時間久了,「它技術上做得到的事」和「這次任務真正需要的事」中間的落差愈拉愈大。
還有一個很少人想到的洞:試辦失敗的代理沒有清乾淨。報告裡 18.8% 的試辦「無限期暫停」、11.9% 「正式終止」、12.4% 「打掉重練」。這些都是真的被開過帳號、給過權限、接進系統的東西。停掉的時候,多數沒有回頭去撤帳號、收權限、關掉串接。
順帶一提,OWASP 這個國際資安社群在 2026 年 8 月 3 日發布的《LLM 應用十大風險》裡,把「代理權限過大」(Excessive Agency)從前一版的第 6 名拉到第 3 名,僅次於提示詞注入與敏感資訊外洩。(OWASP 官方頁面本身沒有直接列出排名表,這個名次是 Check Point、ReversingLabs 等多家獨立資安機構解讀報告後的一致說法,我沒有下載到官方 PDF 全文核對。)
誠實踩煞車:這份調查有四個限制
下面這幾點請你比上面那些數字記得更牢。我不希望你拿這篇去嚇你老闆。
- 樣本裡沒有亞洲。受訪企業總部 71.3% 在北美、28.7% 在歐洲中東非洲。0% 在亞洲,更不用說台灣。台灣企業的 AI 代理部署密度、雲端使用習慣、資安成熟度都跟這個樣本不一樣,數字不能直接搬。
- 樣本全是大公司。員工數全部 1,000 人以上,其中 49% 是 1,000–2,499 人。沒有中小企業。如果你是 50 人的公司,這份報告描述的是你未來可能遇到的問題,不是你現在的問題。
- 回答的人 91.1% 是 IT 或資安部門。這是他們看到的世界,不是全公司的世界。業務單位自己接的那些 AI 工具,很可能連這 202 個人自己都不知道。
- 贊助者是賣解方的廠商。Cequence 賣的正好就是這份報告說你缺的東西。報告的百分比是問卷結果,我認為可以參考;但報告的結論句(「你需要即時管控」)你要自己判斷是不是廣告。
還有一個我自己的保留:「代理做出範圍外動作」這句話,每家公司的認定寬鬆不一。有人把「它多寄了一封信」算進去,有人只算資料外洩。65% 這個數字裡面,一定混著不同嚴格程度的定義。
三種人,三種讀法
如果你是一般上班族:你大概還沒在管 AI 代理,但你可能已經在用。判斷方法很簡單——你有沒有把公司系統的帳號密碼、或某個外部工具的連線權限,交給一個 AI 讓它自己去跑?如果有,那你就是這篇在講的人。至少做一件事:知道它能碰到哪些東西,並且有辦法在三十秒內把它關掉。
如果你是要量產、要讓 AI 自動跑流程的人:你的重點是那個 34.2%。不要在開通時給一包權限就不管了——盡量做到每個動作當下才決定能不能做。做不到自動化,至少把「不可逆的動作」抓出來:刪除、付款、對外發送、改權限。這四類一律要人按過才算數。另外,報告裡 13.9% 的企業允許員工把 AI 代理接外部工具完全不設限,這件事在台灣中小企業我猜比例只會更高。
如果你是主管:你只需要問三個問題,而且今天就能問。第一,公司現在有幾個 AI 代理在跑,誰列得出來?(報告裡 28.2% 只有部分掌握。)第二,如果現在有一個開始亂跑,我們多久能停掉它?第三,停掉之後,我們調得出它這 30 天做過什麼嗎?三個問題都答不出來,那你們公司的 AI 治理就是寫在紙上的。順帶一提,報告裡有 54.5% 的公司是 CIO/CTO 拍板讓代理上線,資安長只有 15.8%——這代表資安通常是最後一關,而不是設計時就在場的人。
回到那句老話
我上課常說:你是機長,AI 是機組人員。
這份報告給這句話補了一個很硬的註腳。機組人員上飛機之前,公司會給他一張識別證,而那張證能開哪幾道門是寫死的——不是「他老闆能開的門他都能開」。
而且那張證是有期限的。人離職,證就收回。
現在很多公司給 AI 代理的,是一張沒有期限、沒有門禁分級、而且是複製主管那張的識別證。然後對著它說:我相信你不會亂走。
94% 的信心就是這樣來的。機長的責任不是相信機組人員,是知道每個人被授權做什麼。
常見問題 FAQ
Q:我們公司只是用 ChatGPT 和 Gemini 聊天,這篇跟我有關嗎?
關係比較小。這篇講的是「會實際動到系統的 AI 代理」。但有一個灰色地帶要注意:當你在 ChatGPT 或 Gemini 裡面授權它連你的 Google Drive、Gmail、公司雲端硬碟,你就已經跨過那條線了。那個授權能碰到什麼,值得你去看一次。
Q:65% 這個數字可信嗎?
它是 202 個人的自陳回答,不是稽核出來的事實,而且贊助者是賣解方的廠商。我的看法是:方向可信,數字不要當精確值用。更值得看的是 94% vs 32.7% 那組落差,因為那是同一份問卷裡自己打自己臉,不太可能是問法造成的。
Q:那我們該買什麼工具?
這篇不推薦工具,也提醒你別急著買。報告的贊助商就是賣工具的。以我在企業現場看到的,多數公司卡住的地方不是工具不夠,是沒有人列得出「我們現在有幾個 AI 在跑、各自能碰什麼」。這件事用一張試算表就能開始,不用先花錢。
Q:中小企業真的需要管這個嗎?
現在還不用做到報告講的那種程度。但有一件事現在就該做:不要讓 AI 代理繼承某個人的完整權限。幫它開一個獨立帳號,只給它這次任務需要的存取權。這件事在你只有兩三個自動化流程的時候做,是十分鐘的事;等到有二十個的時候再做,就是一個專案了。
Q:報告去哪裡拿?
Cequence 官網公開下載 PDF(37 頁,2026 年 8 月)。作者是 EMA 研究副總 Christopher M. Steffen。我下面把連結附上了,數字都可以自己核。
資料來源
以下均於 2026 年 9 月 6 日直接查證原始文件:
- EMA 研究報告《Agents Without Guardrails: The Agentic AI Governance Gap in the Enterprise》,2026 年 8 月,作者 Christopher M. Steffen,贊助者 Cequence(PDF 全文,cequence.ai):我下載 37 頁 PDF 逐頁讀過。本文所有百分比均取自報告的問卷結果頁——94%/32.7%/10.9% 在第 19 頁,65%(29.2%+35.6%)在第 13 頁,32.2%/54.5%/3.5% 在第 14–15 頁,46% 稽核軌跡在第 16 頁,34.2% 執行時授權在第 21 頁,13.9% MCP 不設限在第 24 頁,54.5% CIO/CTO 核准在第 23 頁,樣本 202 人、地區與規模分布在第 28–33 頁。
- iThome:〈企業AI代理權限控管風險浮現,逾6成曾遇AI代理越界操作〉(ithome.com.tw/news/178623):我是從這則報導找到 EMA 報告的,數字後續全部回原始 PDF 核對過。
- OWASP GenAI《LLM Top 10 2026》發布頁(genai.owasp.org,發布日 2026 年 8 月 3 日)+Check Point 部落格解讀(blog.checkpoint.com,2026 年 8 月 17 日):Excessive Agency 由 LLM06 升到 LLM03。
查證說明(誠實揭露):① EMA 報告 PDF 我完整下載並逐頁讀過,本文引用的每個百分比都標了頁碼,你可以逐項核對。② 報告由 Cequence 贊助,該公司銷售 AI 代理與 API 安全產品——這是有立場的文件,我在本文開頭就先講明,且只引用問卷數字、不引用報告的推論結論。③ OWASP 2026 版的完整排名我沒有一手核對到。OWASP 官方發布頁確認 2026 版存在(8 月 3 日),但頁面上沒有列出十項排名,需要下載指南全文;本文的「Excessive Agency 排第 3」採自 Check Point、ReversingLabs、CSA 等多家獨立資安機構的一致解讀,不是官方頁面原文。④ 樣本沒有任何亞洲企業,也沒有任何 1,000 人以下的公司,本文所有「台灣企業」的推論是我的現場經驗,不是這份調查的發現,我在文中已分開陳述。⑤ 我沒有另外查證 Cequence 與 EMA 的商業關係細節,僅依報告封面「Prepared for」字樣判定為贊助研究。
先列清單,再談工具
想自己跟上這類報告:我的電子報大約一到兩週一封,把這種文件翻成能用的判斷 → startupforyou.substack.com
如果你是主管:我的企業內訓有一個模組專門帶團隊把公司現有的 AI 應用與自動化流程盤一次,課堂上就把「哪個 AI 碰得到哪些資料」那張表做出來,順便釐清哪些動作一定要留人按。想聊聊寫信到 ai@autolab.cloud,或看看 AI 顧問教練團。
關於作者
黃敬峰(AI峰哥/阿峰老師),企業 AI 實戰培訓專家,服務客戶包含國泰人壽、工研院、士林電機、電通、城邦媒體等。聯絡方式:ai@autolab.cloud