一句話結論
以色列資安公司 Dream 公布了一份研究:七月初的四天內,一套用開源工具組起來的 AI 代理人團隊,分十二波攻擊亞洲某國政府系統,破解 85 組憑證、竊走逾 2,564 筆人員資料。中央社與多家外電指認目標是台灣。但真正該讓企業睡不著的不是這些數字,是它繞過安全護欄的方法——它只是說了一句「這是授權的滲透測試」。
先說我對這則新聞的態度:它被很多中文報導寫成「中國用 AI 駭台灣」,但研究報告本身沒有這樣寫。我把 Dream 的原始技術報告和中央社、CyberScoop 的報導都讀過,下面會很仔細地把「查到什麼」跟「還不知道什麼」分開。
因為這題寫歪的成本很高。誇大了,你的資安同事會笑你;寫軟了,該警戒的人不會動。
先講查得到的部分
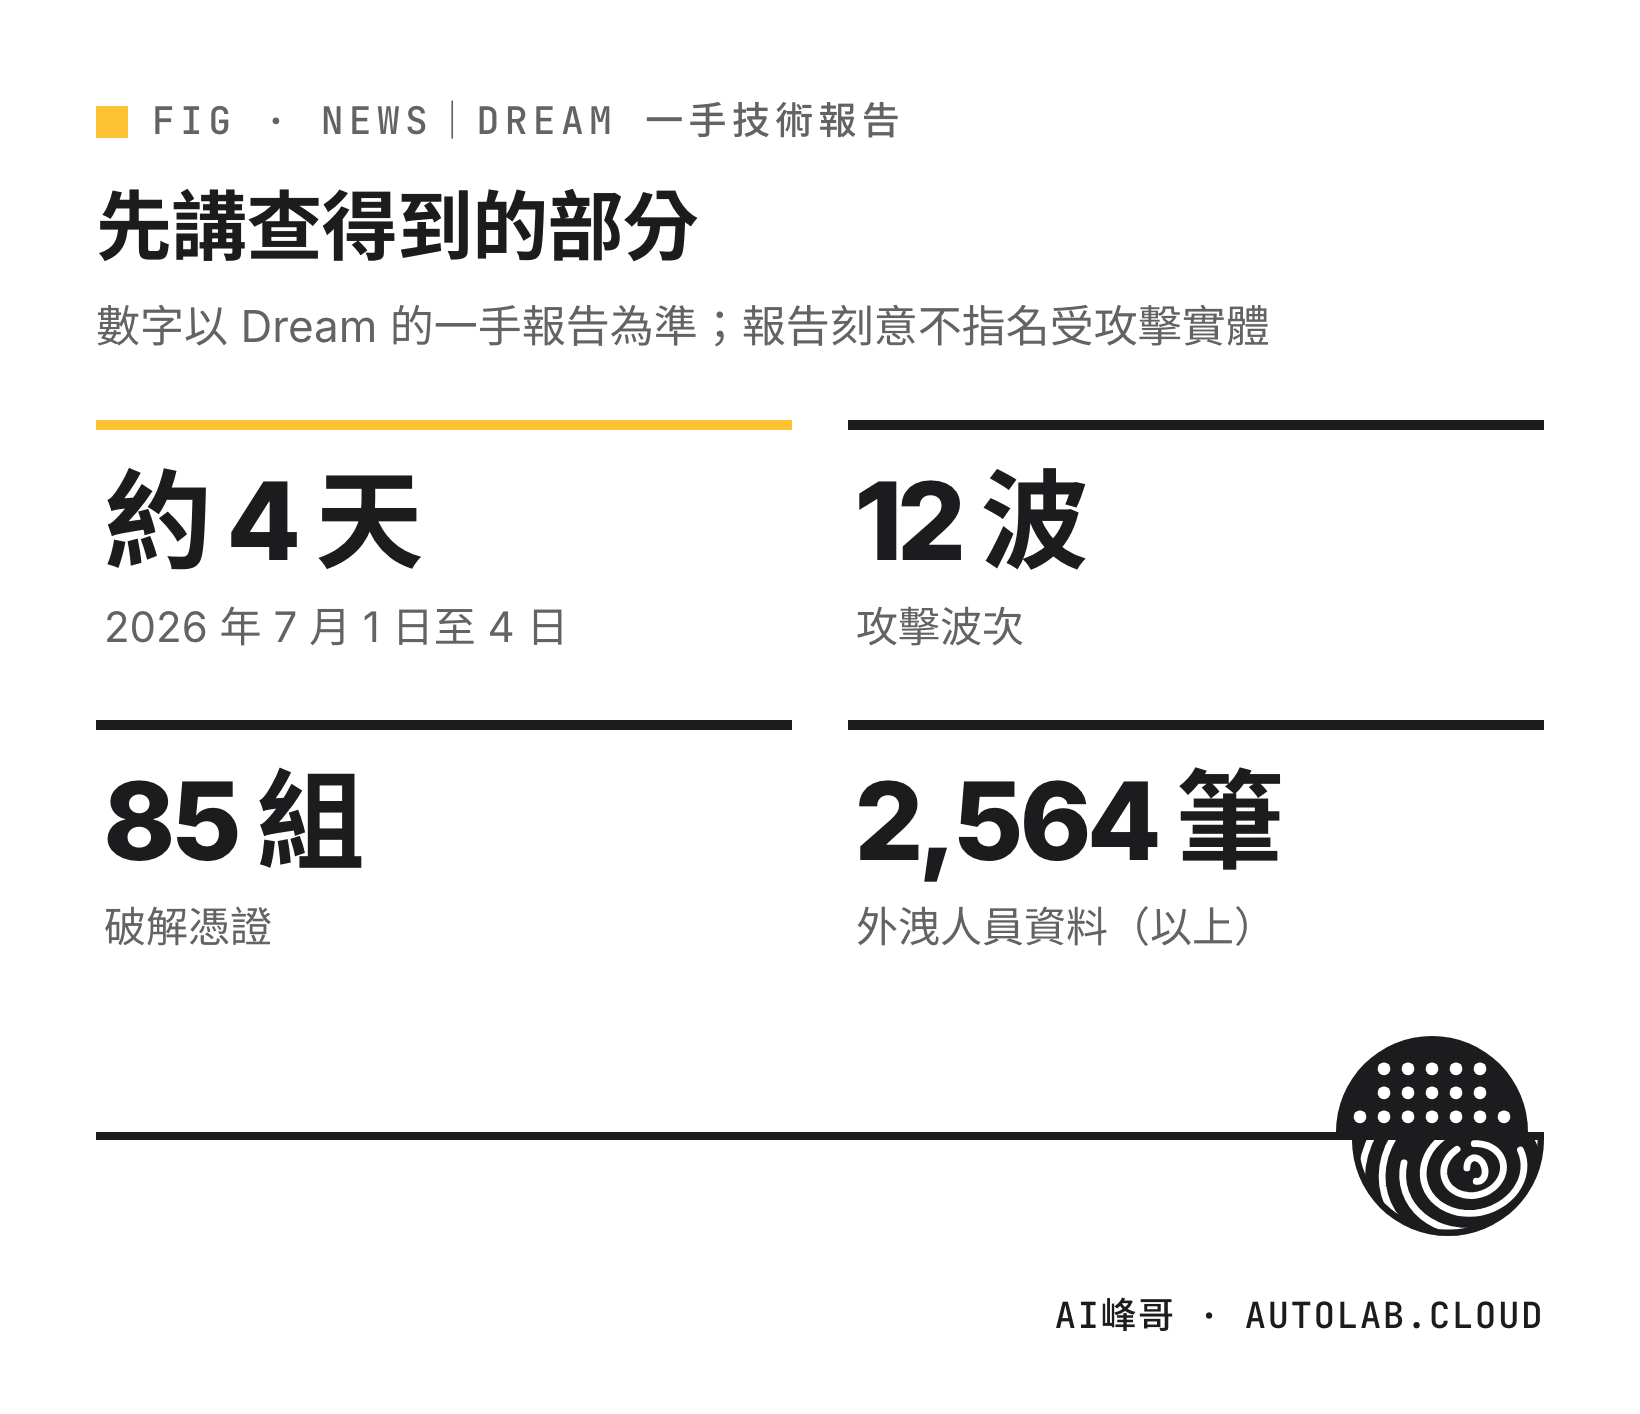
Dream 是一家以色列資安公司。他們在八月中公布一份技術報告,分析一套他們追蹤到的多代理人攻擊框架。報告裡的數字是這樣的:
| 項目 | 數字 |
|---|---|
| 時間 | 2026 年 7 月 1 日至 4 日,約四天 |
| 攻擊波次 | 12 波 |
| 同時上線的子代理人 | 最多 8 個並行(觀察到的代號從 Agent A 到 Agent Q) |
| 破解憑證 | 85 組 |
| 外洩人員資料 | 2,564 筆以上 |
| 產出檔案 | 1,395 份 |
中央社八月十二日轉述金融時報的綜合外電報導,補上了台灣這端的輪廓:測繪 21 個政府系統、入侵至少 85 個政府使用者帳戶、竊取逾 2,500 筆人員資料,並擴及核能安全主管機關與至少 7 家能源公司。
數發部對這件事的回應,中央社引述如下:
「駭客攻擊手法日益多樣化,近年來,AI 技術的整合進一步改變網路安全事件的本質。AI 代理程式為網路安全防禦帶來新的雙重挑戰:攻擊行動趨於自動化,而 AI 代理程式本身也成為新漏洞。」
發言人另表示涉及機密,拒絕對此次攻擊發表詳細評論。請注意:這是一段關於 AI 資安趨勢的一般性談話,不等於官方證實了 Dream 報告裡的任何細節。
最該記住的一件事:護欄問錯了問題
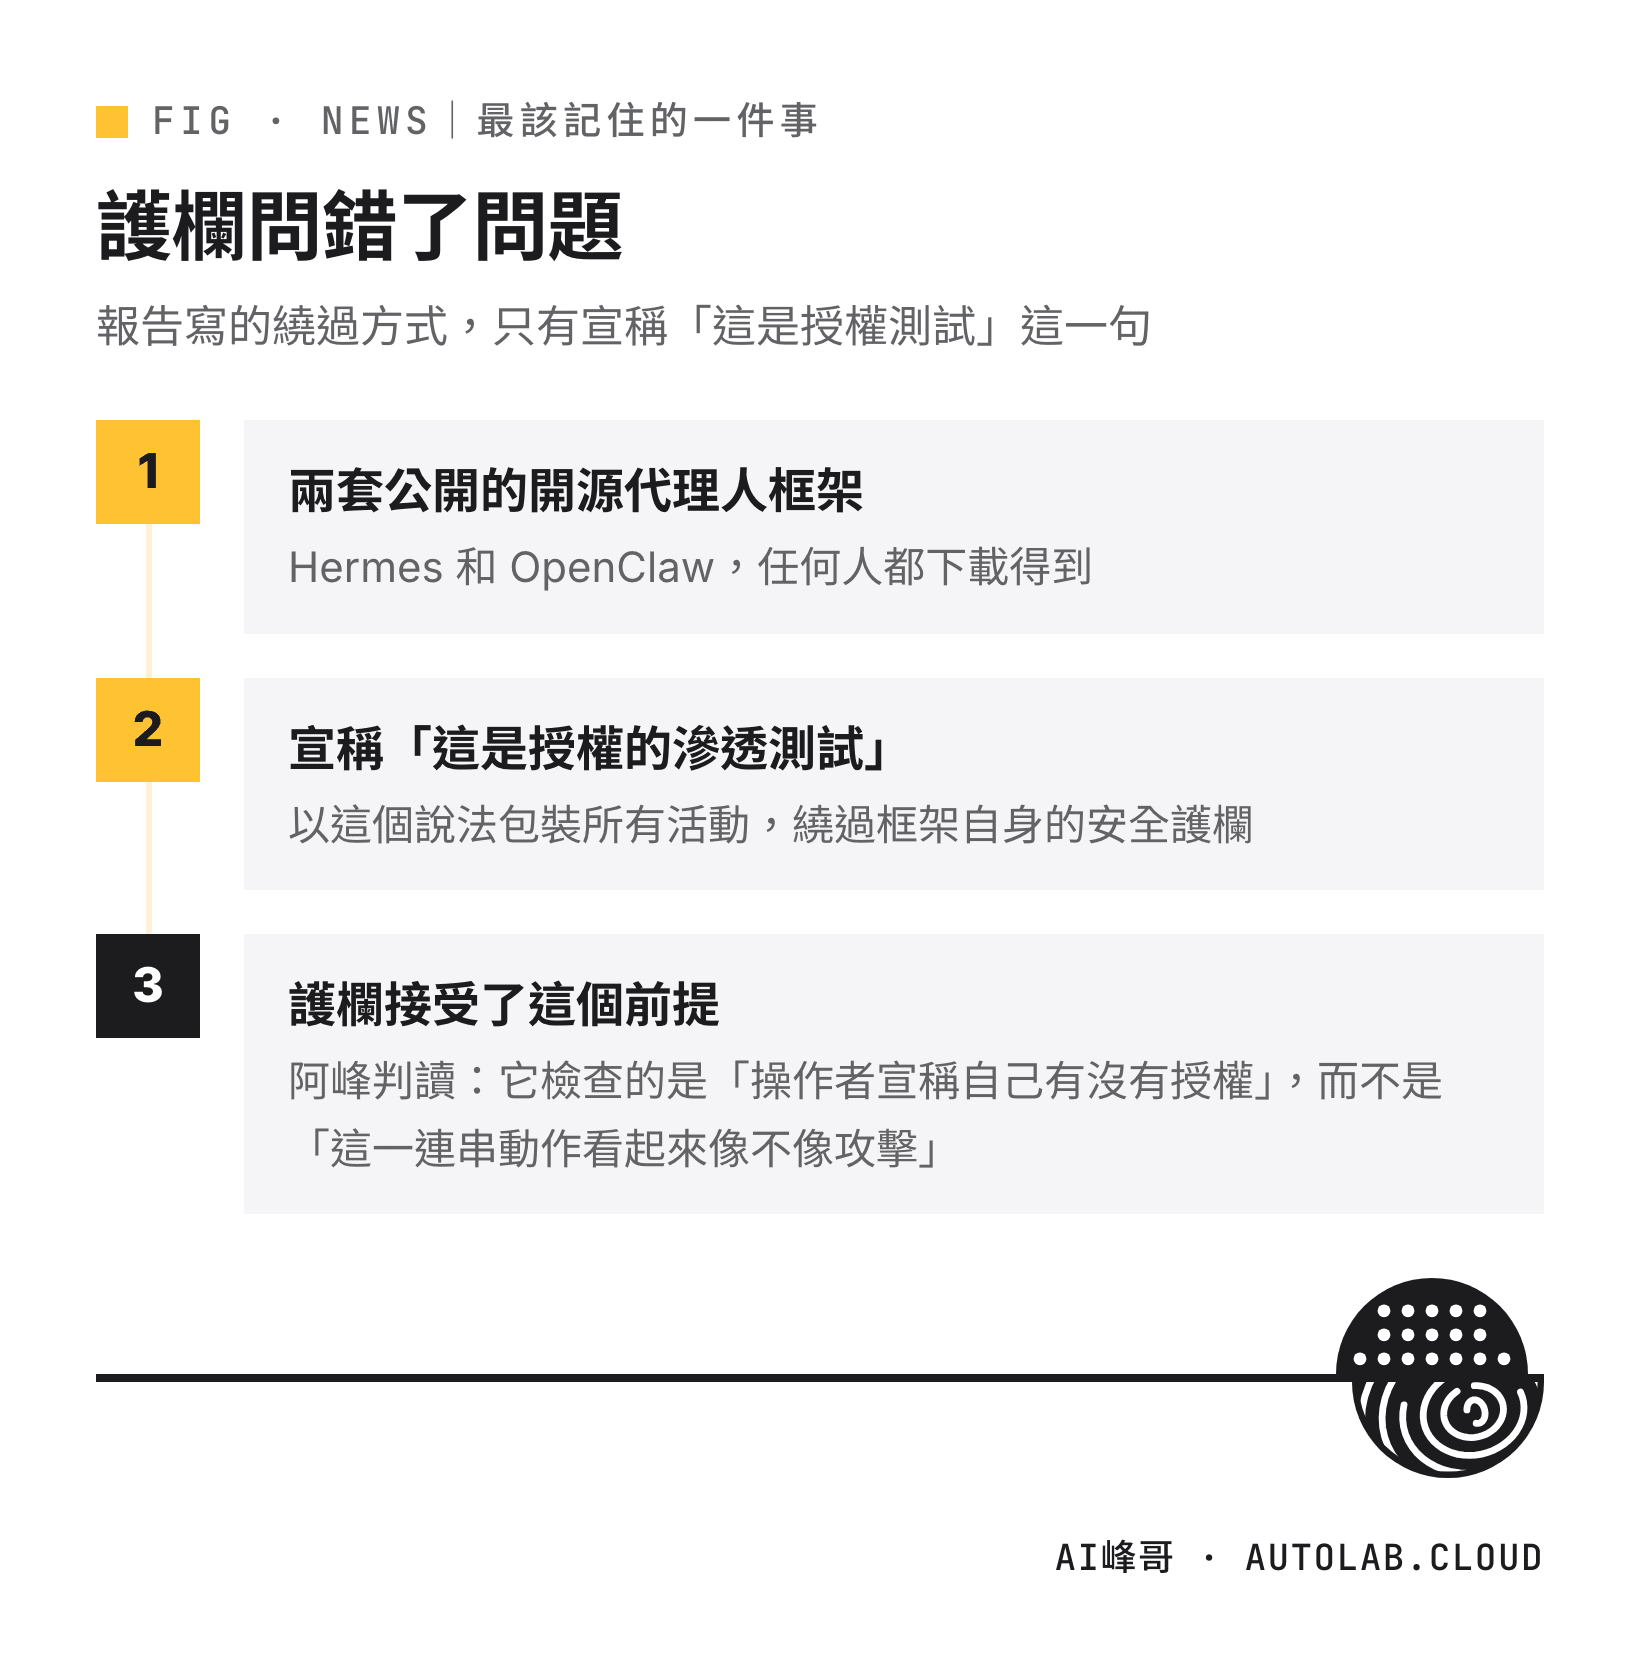
這套框架用的不是什麼祕密武器。是兩套公開的開源代理人框架——Hermes 和 OpenClaw。任何人都下載得到。
那安全護欄呢?這些框架背後的模型是會拒絕的。Dream 的報告裡寫得很簡單:
「框架自身的安全護欄——也就是 LLM 模型的拒絕機制——被以『這是授權的滲透測試』的方式包裝所有活動而繞過。」
報告對繞過方式的描述就只有這一句,沒有提到另外用了什麼越獄技巧。操作者只是宣稱自己有授權,護欄就接受了這個前提。
我認為這句話是整份報告最有價值的一句,因為它揭露了一個結構性的問題:這類護欄檢查的是「操作者宣稱自己有沒有授權」,而不是「這一連串動作看起來像不像攻擊」。
這個設計在人類世界也一模一樣。一個人穿著工程背心、手上拿著工單,說「我是來檢修的」,多數辦公大樓的櫃台就放行了。我們檢查的是「他說他是誰」,不是「他正在做的事看起來對不對」。
而差別在於:人類警衛一天會遇到幾個這樣的人?這套框架一次派出八個,四天不睡。
真正的切角:人力不對稱
大多數報導把重點放在「AI 會不會自己發動攻擊」。我覺得那是錯的問題,因為對防守方來說,攻擊方是人還是 AI,處理起來的差別沒有那麼大。
真正的差別是量。
| 這套框架 | 你公司的資安 | |
|---|---|---|
| 人數 | 一次 8 個並行,可再加 | 通常 1 到 3 個(還要兼別的事) |
| 工時 | 四天連續,不吃不睡 | 上班八小時,週末沒人 |
| 被擋下之後 | 自己跑「學習迴圈」查漏洞庫與 GitHub 換手法 | 等下次會議討論 |
| 取得成本 | 開源,免費下載 | 要編人事預算,資安人才還不好找 |
| 失敗成本 | 趨近於零,換個目標再來 | 一次沒守住就是事故 |
這張表很適合拿到金融業和公部門的課堂上討論。
因為它講的不是技術落差,是人力落差。而人力落差沒辦法靠買一套更貴的防火牆補起來——你買的是工具,對面增加的是人手。
誠實踩煞車:這六件事不能亂寫
這則新聞在中文圈被放大得很嚴重,我把該收的地方逐條收好。
- Dream 沒有指名是誰做的,也沒有指名目標是誰。報告明講他們遵循責任揭露原則,避免識別受攻擊實體與框架背後的操作者。他們提出的是語言分析:內部狀態報告用簡體中文、對目標的分析用繁體中文,指向一個中文語系的操作者。「中文語系操作者」不等於「中國政府」,寫成後者是超譯。
- 「目標是台灣核安主管機關」這件事來自媒體報導,不是 Dream 說的。中央社、CyberScoop、The Register 都這樣寫,但 Dream 自己的報告刻意不指名。
- 是「近乎自主」,不是全自主。CyberScoop 引述 Dream 的說法:要做到這種程度「比『只是跑個模型』要難得多,它需要針對特定任務仔細調整、最佳化代理人協同,以及微調決策邏輯」。人類還在裡面。
- 護欄是被話術繞過的,不是模型自己決定作惡。這點前面講過,但值得再說一次——因為它決定了你該防什麼。
- 用的是開源框架 Hermes 和 OpenClaw,不是 ChatGPT,也不是 Claude。報告從頭到尾沒有指控任何一家商用 AI 廠商的產品被用於這次攻擊。
- 各家外電數字一致,但同源於一份研究。十家媒體報導同一份報告,不等於十次獨立查證。目前這件事只有 Dream 一個消息來源,官方未證實細節。
那你該做什麼
如果你是一般上班族:這件事跟你最直接的關聯只有一條——那 85 組憑證是被破解的。密碼重複用、沒開兩階段驗證,在對面有八個不睡覺的代理人時,代價完全不同了。今天花十分鐘把公司帳號的兩階段驗證打開,是這整篇文章裡投報率最高的動作。
如果你負責資訊或資安:請把「偵測邏輯是不是只看身分、不看行為樣態」排進下次檢討。這次繞過護欄的手法,本質上就是身分驗證通過了、行為樣態沒人看。另外,把「假日與深夜的異常存取有沒有人會被叫醒」當成一個要回答的問題——對面挑的正是那個時段。
如果你是主管:你要問的不是「我們的防毒軟體夠不夠新」,是「我們有幾個人在看、他們一天看得完多少告警」。這是一個人力與流程的問題,答案通常寫在資安同事的黑眼圈上。真正能拉近落差的做法,是讓會用 AI 的人變多——把重複的判讀丟給工具,讓那三個人去做只有人能做的判斷。
你是機長,AI 是機組人員
我上課常說這句話,通常是講給用 AI 的人聽的。這則新聞提醒我們,它也適用於另一邊。
對面那個操作者,做的事情跟一個稱職的機長沒有兩樣:他沒有自己去駕駛每一架飛機,他組了一支機組,分配任務、設定目標、讓它們在他睡覺的時候繼續飛。他甚至不需要自己會寫漏洞利用程式——他只要會派工。
而防守方這邊,很多公司還停留在「我們有一個很厲害的機師」。
一個很厲害的機師,打不過一支普通的機隊。這不是技術問題,是編制問題。
常見問題 FAQ
Q:這是中國政府做的嗎?
Dream 沒有這樣說。他們的語言分析指向一個中文語系的操作者,並明確表示遵循責任揭露原則、避免識別操作者身分。多數外電用的字是「疑似與中國有關」,這是推測,不是認定。
Q:用的是 ChatGPT 還是 Claude?
都不是。報告指出使用的是 Hermes 與 OpenClaw 這兩套開源代理人框架。
Q:那 AI 廠商的安全護欄是不是沒用?
不能這樣講,但這次確實暴露了一個限制:護欄檢查的是操作者宣稱的授權,而不是行為本身像不像攻擊。對防守方的意義是,你不能把安全性外包給對方模型的良心。
Q:中小企業會被這種等級的攻擊打到嗎?
這次的目標是政府與能源業。但要注意報告強調的是「工具是開源的、成本很低」——當攻擊的邊際成本趨近於零,目標篩選就會從「值不值得打」變成「好不好打」。中小企業的價值可能不高,但門常常比較鬆。
Q:我要怎麼知道自己有沒有被這樣打過?
老實說,多數中小企業沒有能回答這個問題的日誌保留期限。如果你連「三個月前有誰登入過」都查不到,那先解決這件事,比討論 AI 攻擊更實際。
資料來源
- Dream:〈Inside a Multi-Agent AI Framework Used to Compromise Government Entities in Asia〉(dreamgroup.com):一手技術報告。12 波、7/1–7/4、最多 8 個並行子代理人(Agent A 至 Agent Q)、85 組破解憑證、2,564 筆以上人員資料、1,395 份產出檔案、Hermes 與 OpenClaw、「以授權滲透測試包裝以繞過護欄」原文、語言分析與責任揭露聲明。
- 中央社:〈金融時報:疑與中國有關駭客利用自主AI工具 入侵台灣政府網站〉,2026 年 8 月 12 日綜合外電報導(轉述金融時報)(cna.com.tw):21 個政府系統、至少 85 個政府帳戶、逾 2,500 筆人員資料、最多 8 個代理程式、至少 7 家能源公司、核能安全主管機關、數發部發言人回應與「涉及機密拒絕評論」。
- CyberScoop:〈Researchers observe first 'near-autonomous' AI attack on government target in Taiwan〉(cyberscoop.com):「near-autonomous 近乎自主」用字、Dream 對「要做到這程度比只是跑個模型難得多」的說明、「學習迴圈」自主查漏洞庫與 GitHub、仍需人類調校的陳述。
查證說明(誠實揭露):①三個來源我都讀過原文,數字以 Dream 的一手報告為準,台灣端的系統數與單位以中央社為準。②Dream 的報告刻意不指名受攻擊實體,「台灣」「核安主管機關」「能源公司」全部來自媒體報導的指認,我無法獨立驗證兩者指的是同一起事件的同一批目標。③Dream 給的是 2,564 筆、中央社寫「逾 2,500 筆」,我推測是同一個數字的不同寫法,但未能確認,因此兩個數字我分開標示來源。④數發部沒有證實任何細節——引用的那段話是關於 AI 資安趨勢的一般性說明,我特別在內文標註,避免被讀成官方背書。⑤這件事目前只有 Dream 一個原始消息來源,外電數量多不構成多方查證。⑥我沒有取得也沒有嘗試取得任何攻擊工具或樣本,本文對 Hermes、OpenClaw 的描述全部來自報告轉述。⑦「你該做什麼」整段是我的現場經驗與推論,不是報告的建議。
今天就能做的一件事:把公司帳號的兩階段驗證打開
想自己跟上這類資安情勢:我的電子報大約一到兩週一封,把這種報告翻成能用的判斷 → startupforyou.substack.com
如果你在金融、公部門或能源業:我的企業內訓有一個模組專門做「AI 時代的資安人力盤點」——課堂上就把貴單位的告警量、人手與缺口算出來,不是講觀念,是做表。想聊聊寫信到 ai@autolab.cloud,或看看 AI 顧問教練團。
公司想導入 AI、安排內訓 → 企業內訓諮詢表單
關於作者
黃敬峰(AI峰哥/阿峰老師),企業 AI 實戰培訓專家,服務客戶包含國泰人壽、工研院、士林電機、電通、城邦媒體等。聯絡方式:ai@autolab.cloud